Zusammenfassung zeigen Zusammenfassung verbergen
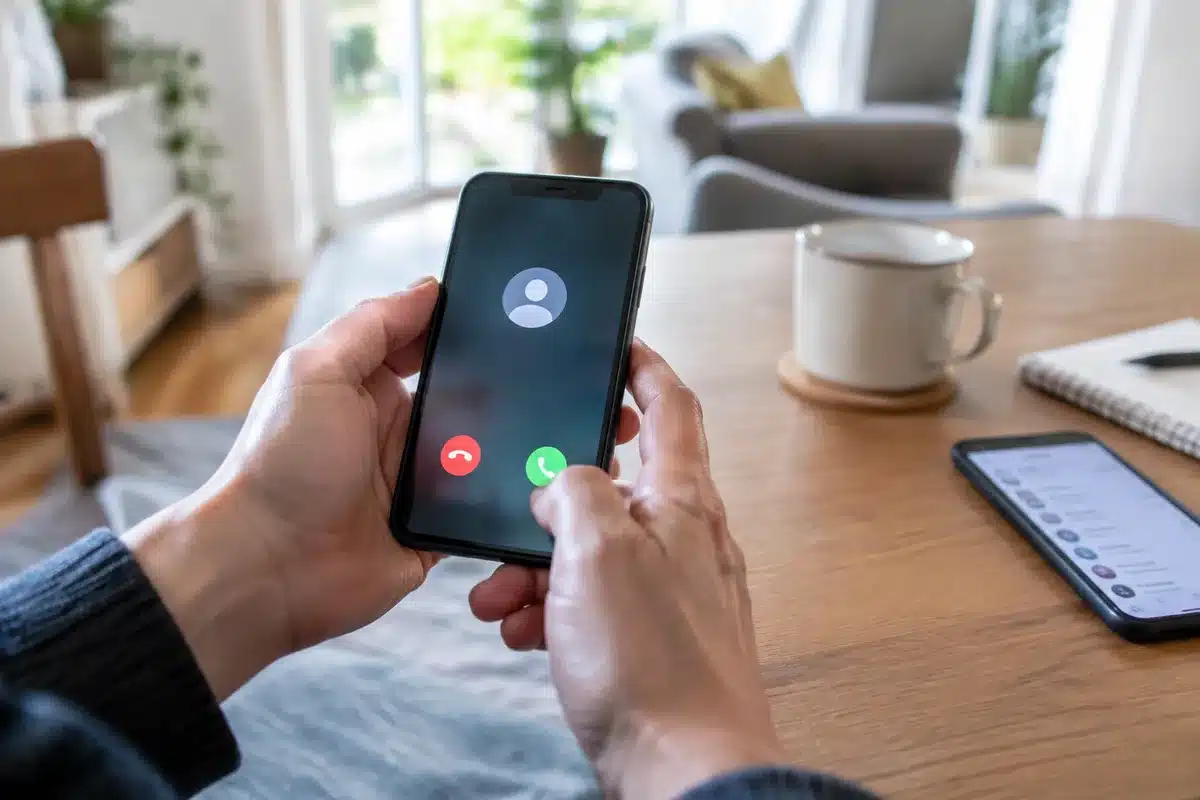
Samsung arbeitet offenbar an einer Funktion, die gefälschte Anruferidentitäten enttarnen soll: Die Telefon‑App soll prüfen können, ob ein Anruf, der mit dem Namen eines gespeicherten Kontakts angezeigt wird, wirklich von diesem Gerät stammt. Das ist relevant, weil Telefon‑Spoofing Betrügern eine einfache Möglichkeit gibt, Vertrauen zu erschleichen.
Die Hinweise stammen aus einer Analyse des App‑Codes durch Android Authority; Samsung hat die Neuerung noch nicht offiziell bestätigt. Bis zur finalen Freigabe kann sich der Funktionsumfang daher noch ändern oder ganz entfallen.
So soll die Technik arbeiten
Sony Alpha: Freeze-Studioblitze richtig einstellen für gestochen scharfe Fotos
Analogfotografie neu entdecken: Florian Hasubicks Handbuch für Filmfans
Im Quelltext findet sich ein Eintrag mit der Bezeichnung Caller device check. Laut den Fragmenten löst die Telefon‑App im Hintergrund eine unsichtbare Überprüfung aus, sobald ein Anruf mit einem bekannten Kontakt erscheint.
Die Prüfung nutzt dem Bericht zufolge RCS, den modernen Nachfolger der SMS, um eine kleine Bestätigungsmeldung an das Gerät des angeblichen Anrufers zu senden. Kann diese Nachricht nicht korrekt beantwortet werden, meldet die App eine Warnung auf dem Display des Empfängers.
- Datentransfer: Die Prüfung überträgt dem Code zufolge nur sehr geringe Datenmengen (bis zu 48 Byte).
- Verarbeitung: Die Verifikation soll vollständig lokal auf dem Gerät laufen; Kontaktdaten werden angeblich nicht an Samsung‑Server gesendet.
- Voraussetzungen: Eine aktive Internetverbindung ist nötig und die Technik funktioniert offenbar nur bei bereits gespeicherten Kontakten.
- Begrenzung: Unbekannte Nummern würden weiterhin von der bestehenden Spam‑Erkennung der Telefon‑App behandelt.
Warum das für Nutzer wichtig ist
Gefälschte Anrufer können mit Anzeige eines vertrauten Namens erheblichen Schaden anrichten: Sie locken Nutzer aus der Reserve, fordern sensible Daten oder Geld. Eine automatische Geräteprüfung reduziert dieses Risiko, weil die App nicht allein auf die übermittelte Anruferkennung vertraut.
Allerdings hängt der Schutz von mehreren Faktoren ab: die Verfügbarkeit von RCS beim Kontakt, eine aktive Verbindung und die korrekte Implementierung auf beiden Seiten. Ist eine dieser Voraussetzungen nicht erfüllt, bleibt die Absicherung eingeschränkt.
Kontext: Pixel‑Geräte und mögliche Verfügbarkeit
Google hat ein vergleichbares Verfahren bereits im Juni 2026 für Pixel‑Modelle eingeführt und erklärte, die Funktion schrittweise auf weitere Geräte ausrollen zu wollen. Samsung‑Nutzer könnten die Option mit One UI 9.5 erhalten, falls die Herstelleroberfläche die Technik integriert — ein genauer Termin ist jedoch nicht bekannt.
Da RCS ein offener Standard ist, wäre langfristig auch eine breitere Verfügbarkeit auf anderen Android‑Geräten denkbar. Samsung selbst machte bisher keine offiziellen Angaben zur Einführung oder zu einem Zeitplan.
Ausblick
Die Code‑Funde deuten auf einen sinnvollen Schutzmechanismus gegen Caller‑ID‑Spoofing hin, der Privatsphäre und lokale Verarbeitung betont. Entscheidend für den praktischen Nutzen bleibt aber, ob die Funktion zuverlässig funktioniert, wie sie getestet wird und in welchen Ländern oder Geräten sie tatsächlich freigeschaltet wird.